データウェアハウス連携は、Kameleoonの Web Experimentation および Feature Experimentation モジュールのプレミアムアドオンとしてご利用いただけます。詳細については、カスタマーサクセスマネージャーまでお問い合わせください。
- Databricksのテーブルから作成したオーディエンスを使用して、訪問者をターゲティングできます。
- Databricksのコンバージョンを、実験結果のゴールメトリクスとして使用できます。
- Databricks as a source: 各データインジェスチョンタスクは、作成時に設定した Frequency(例:毎日)で実行されます。Kameleoonは、ゴールのクエリを 1 時間ごとにポーリングし、収集したコンバージョンを 1 日に 1 回実験結果にマージします。データインジェスチョンタスクを参照。
- Databricks as a destination: Kameleoonは、いずれかの実験が訪問者を表示するたびに、露出イベントを Databricksに送信します。Databricksをデスティネーションとして使用するを参照してください。
前提条件
この連携を設定するには、次の情報が必要です。- Databricksのパーソナルアクセストークン(PAT)
- Databricks スキーマを作成し、アクセス権を付与するための適切なアクセス権。
セットアップ
1. パーソナルアクセストークン(PAT)を作成する
Kameleoonは、パーソナルアクセストークンを使用して Databricks SQL ウェアハウスに認証します。Databricksの service principal を作成し、その service principal 用の PATを作成する必要があります。 service principalを作成したら、Databricks UIの Service Principal 管理ページで確認できる service principalの「Application Id」を使用して、Databricks CLIで PATを生成できます。2. Kameleoon 用のスキーマを作成し、Unity Catalogへのアクセス権を付与する
ソースとデスティネーションの両方について、Databricks SQL ウェアハウスの Permissions 設定で service principalに CAN USEを付与します。Unity Catalogでは、Kameleoonが使用する各カタログへのアクセス権を付与します。CREATE SCHEMAは必要ありません。
Databricksをソースとして使用する場合
オーディエンスの取り込みには、Kameleoonがポーリングするデータを含むカタログに専用のスキーマを作成します。スキーマ名はkameleoon_configurationにします。Kameleoonは、このスキーマでオーディエンスのスナップショットテーブルを作成、読み取り、削除します。service principalには、このスキーマへのアクセス権のみを付与します。service principalは、ソーステーブルへの書き込みアクセス権を必要としません。
MODIFYには、テーブルに対する SELECTも必要です。
SELECTと MODIFYを付与してください。以下のスキーマ単位の権限付与は、この専用スキーマ内の現在および将来のイベントテーブルも対象になります。
{Service Principal Application Id}は、お使いの service principalのアプリケーション IDに置き換えてください。
必要なカタログで直接クエリを実行する場合は、
my_catalog プレフィックスを省略できます。3. データへの読み取りアクセス権を付与する
Databricksをソースとして使用する場合は、オーディエンスとゴールのクエリで使用する顧客のテーブルまたはビューにのみアクセス権を付与します。まず、そのスキーマへのアクセス権を付与します。SELECTを付与します。Kameleoonがスキーマ内の現在および将来のすべてのテーブルとビューを読み取る必要がある場合は、代わりにスキーマに対して付与することもできます。
SELECT または MODIFYは必要ありません。オーディエンスの取り込みを行わずにゴールのみを使用する場合、Kameleoonはクエリ結果を読み取るだけで、オーディエンスのスナップショットは作成しません。
4. Kameleoonに認証情報を入力する
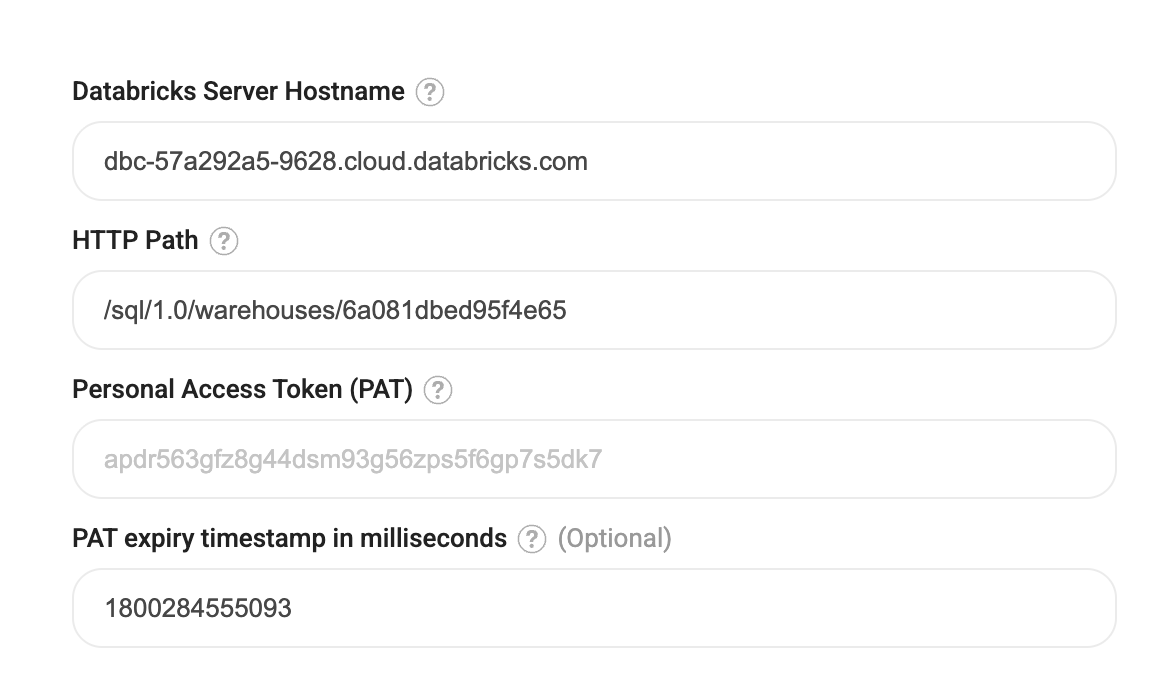
Kameleoonのプロジェクトの Databricks 連携設定で、Credentials フィールドに入力します。- Databricks Server Hostname:Databricks ワークスペースのサーバーホスト名です。
- HTTP Path:Databricks SQL ウェアハウスへのパスです。
- Personal Access Token (PAT):手順 1 で作成したトークンです。
- PAT expiry timestamp in milliseconds (optional):トークンの有効期限を、ミリ秒単位の Unix タイムスタンプで指定します。このフィールドは任意で、値はご自身で入力します。